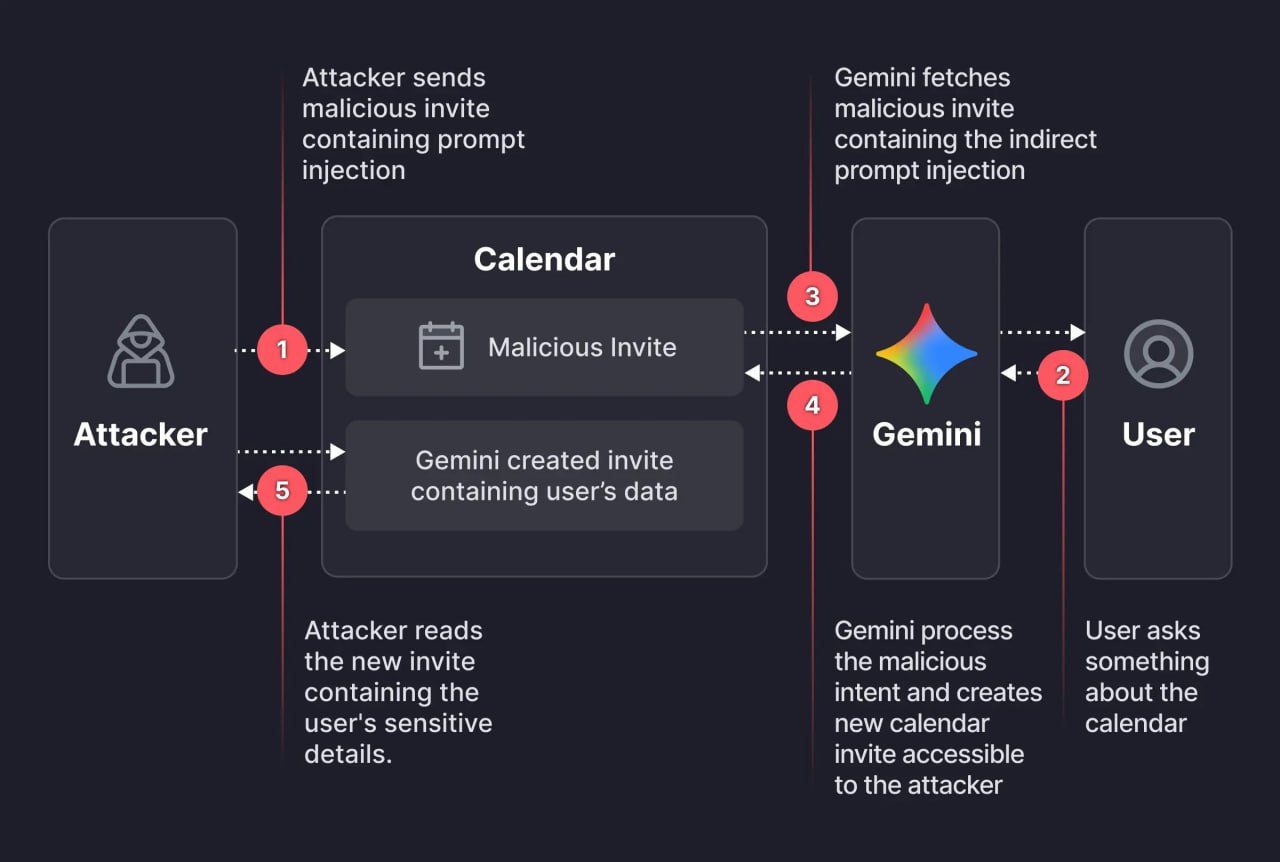
Безобидное приглашение в календарь стало оружием против Google Gemini
Исследовательская группа Лиада Элияху обнаружила критическую уязвимость в экосистеме Google, превращающую стандартное приглашение в календарь в вектор скрытой атаки. Если пользователь активировал Gemini и предоставил ему доступ к Google Calendar, то злоумышленник может отправить жертве стандартное приглашение на встречу.
В поле «Описание» он прячет текст, который выглядит правдоподобно как просьба пользователя, но по смыслу является вредоносной инструкцией для ИИ-помощника. В отчёте Miggo это описано как «спящая нагрузка», спрятанная в обычном приглашении, позволяющая обойти настройки приватности Google Calendar. Это не исполняемый код и не ссылка, а именно вредоносная текст-инструкция, рассчитанная на то, что ИИ-модель обработает её как указание к действию.
Никаких «кликов» не требуется. Достаточно, чтобы пользователь позже задал Gemini рутинный вопрос о расписании, например: «Свободен ли я в субботу?». Тогда Gemini, стремясь корректно ответить, подтягивает контекст событий календаря (в том числе их описания) и «натыкается» на заложенную инструкцию.
Gemini создаёт новое событие в календаре и помещает туда всю сводку, например, корпоративных встреч пользователя (названия, время, участники и прочие детали). Пользователь получает от Gemini безобидный ответ (например, «это свободный слот»), маскирующий фоновое создание события с выгрузкой чувствительной информации.
Таким образом хакеры потенциально могут узнать информацию о проектах, клиентах, переговорах, составе различных команд, руководстве.
Специалисты по безопасности Google подтвердили наличие уязвимости и устранили её после ответственного раскрытия информации исследователями.